
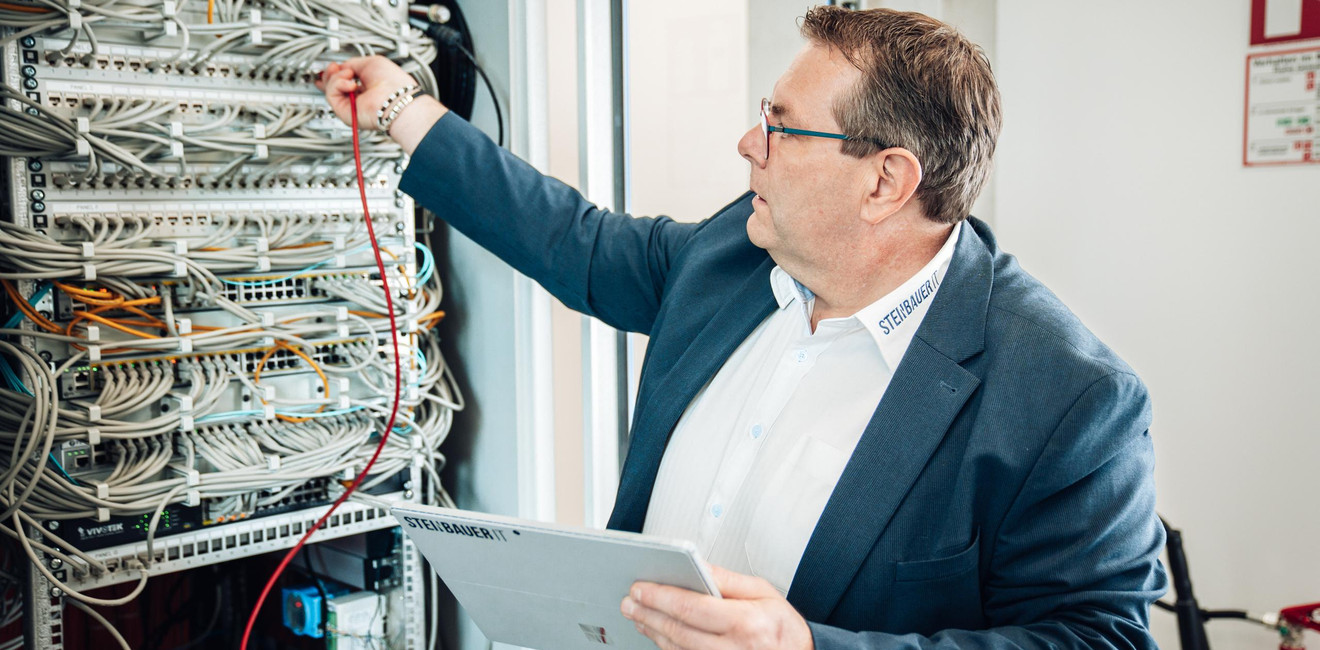
Oft sind es alltägliche Schwachstellen, die Cyberkriminellen Tür und Tor öffnen. In diesem Beitrag beleuchten wir die häufigsten Gefahrenquellen in Unternehmen und zeigen, wie Sie diese effektiv minimieren können.
1. Menschlicher Faktor – der Klassiker
Fehler passieren. Ob ein Klick auf einen verdächtigen Link, das Teilen sensibler Daten oder das Speichern von Passwörtern im Klartext – menschliche Unachtsamkeit ist einer der Hauptgründe für Sicherheitsvorfälle.
Unsere Empfehlung:
- Regelmäßige Awareness-Trainings für Mitarbeiter
- Simulierte Phishing-Tests
- Klare IT-Sicherheitsrichtlinien
2. Schwache oder wiederverwendete Passwörter
"123456" oder "Passwort" – leider immer noch weit verbreitet. Solche Passwörter lassen sich in Sekunden knacken.
Unsere Empfehlung:
- Einsatz von Passwortmanagern
- Vorgaben für Passwortlänge & Komplexität
- Multi-Faktor-Authentifizierung (MFA) aktivieren
3. Veraltete Systeme & fehlende Updates
Nicht installierte Sicherheitsupdates sind eine Einladung für Angreifer. Veraltete Betriebssysteme oder Software mit bekannten Schwachstellen sind besonders kritisch.
Unsere Empfehlung:
- Patch-Management mit klaren Zeitfenstern
- Automatische Updateprozesse
- Regelmäßige Systeminventur
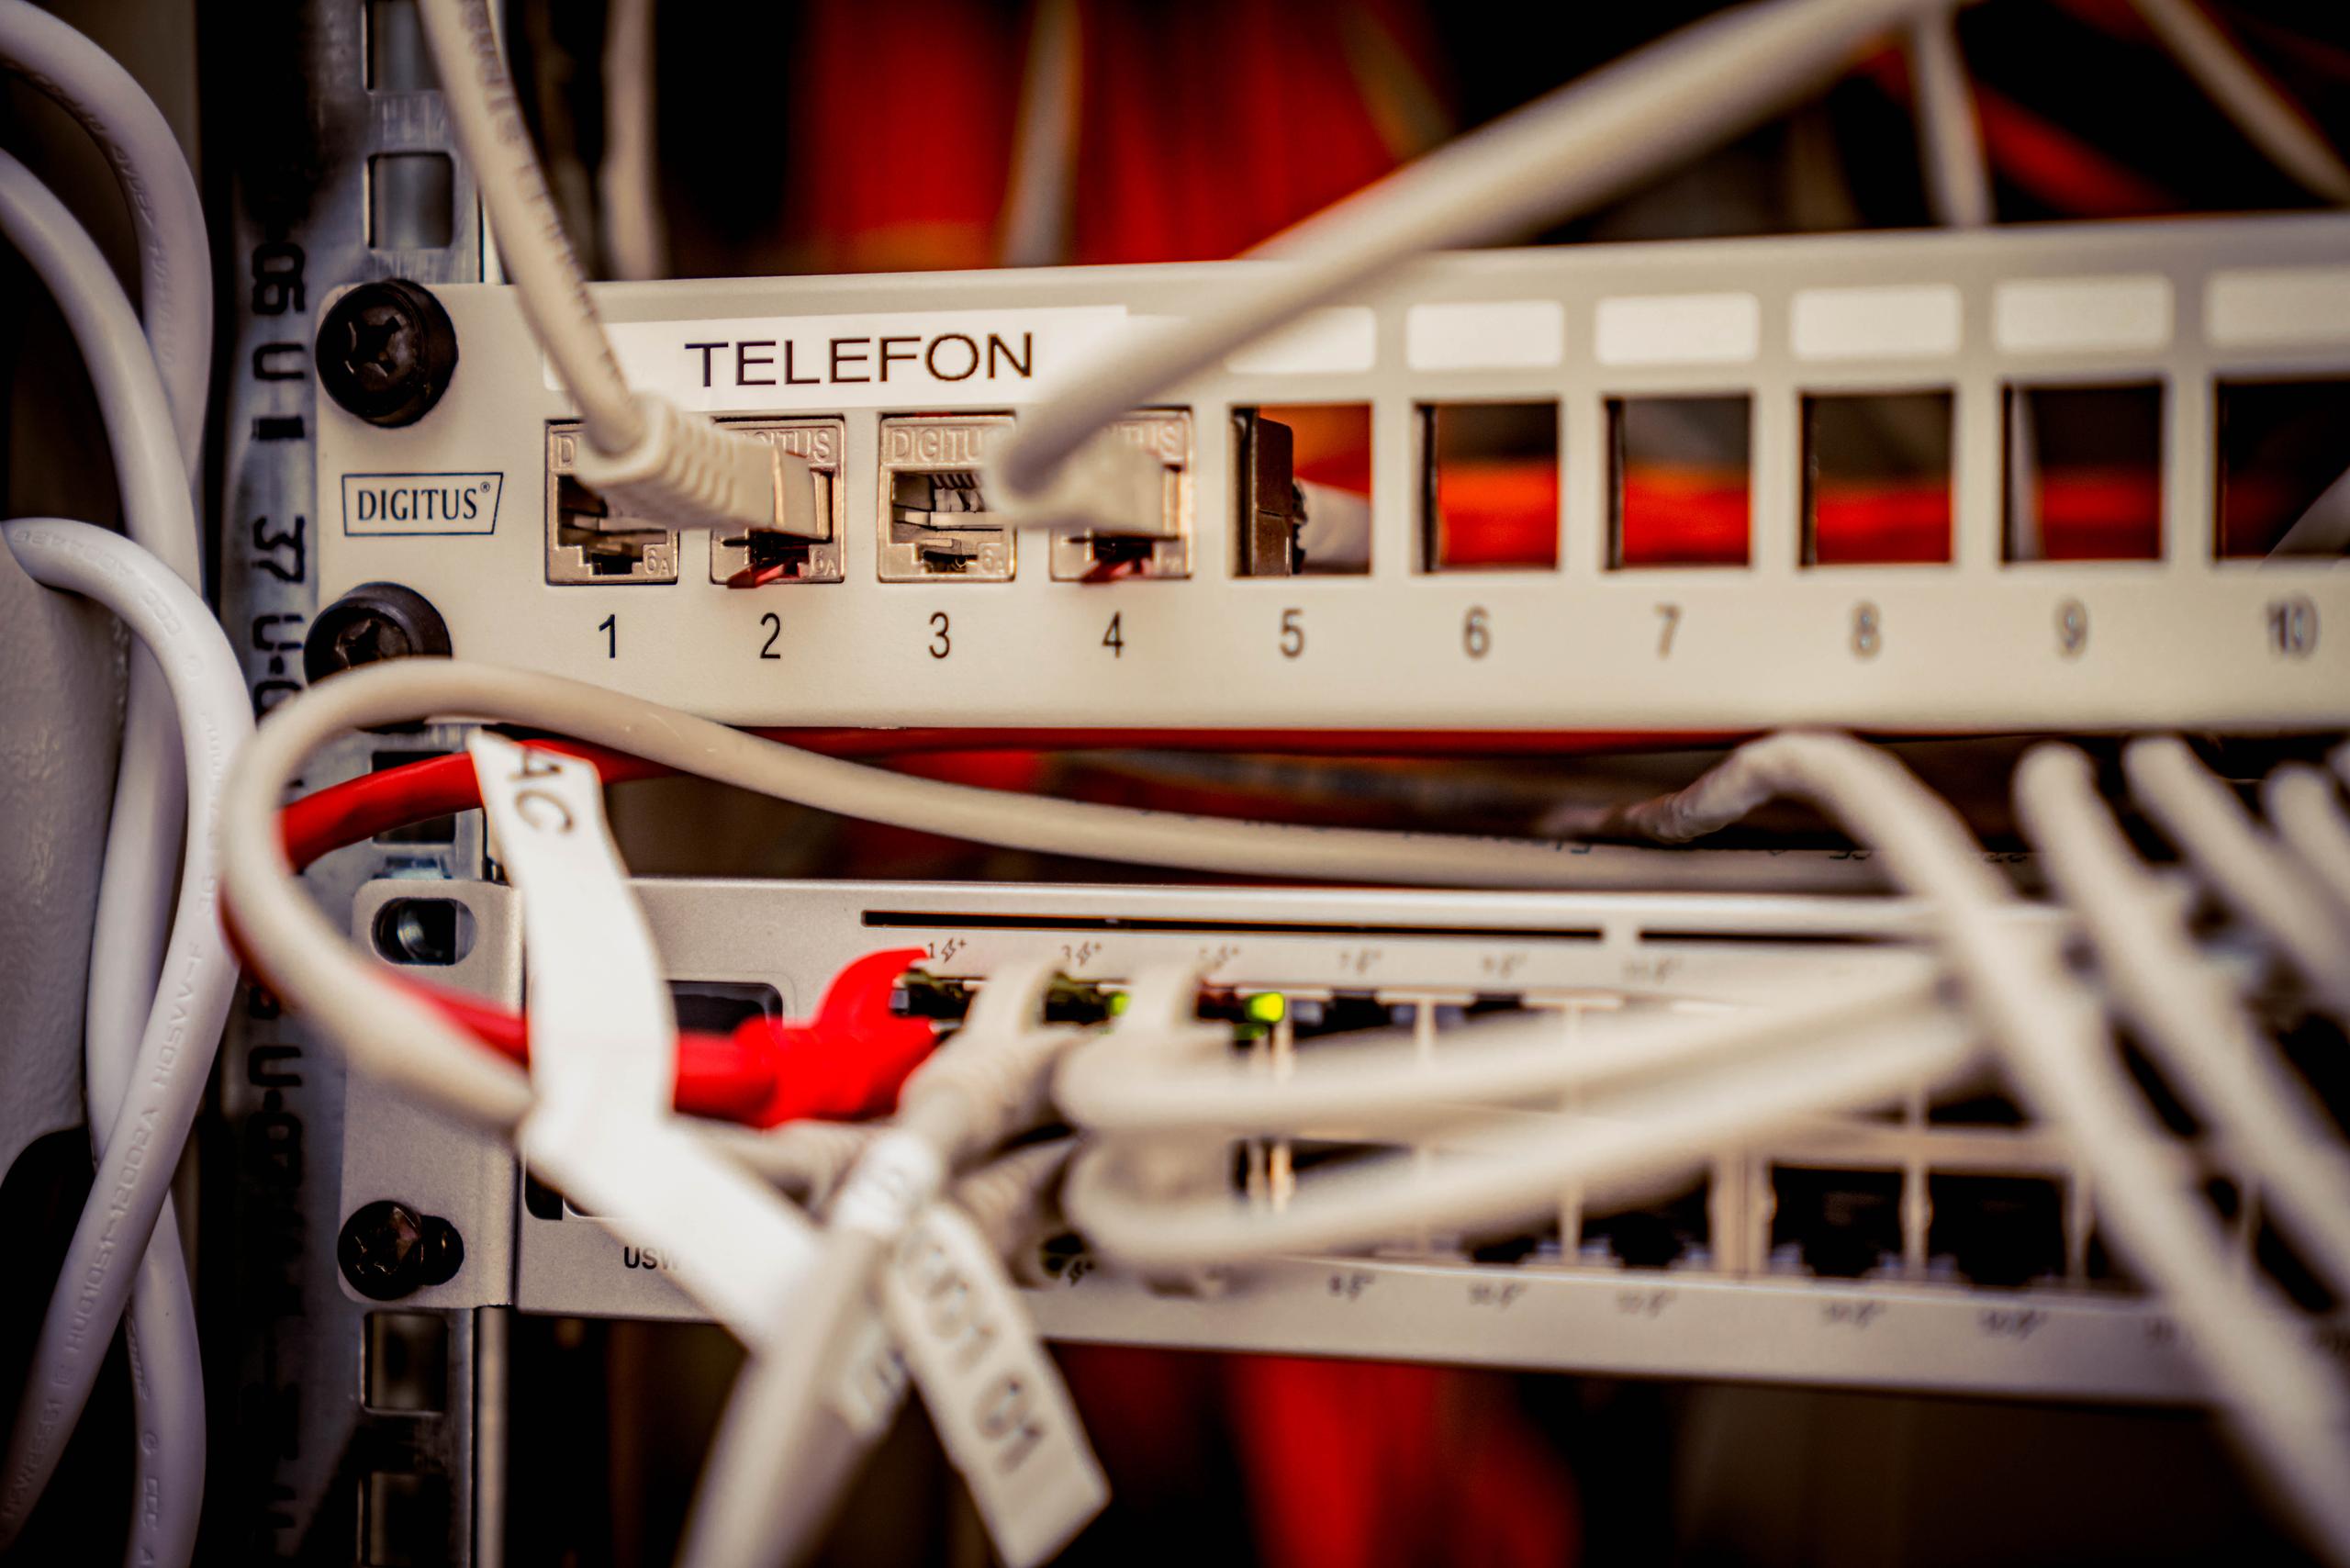
4. Unsichere Netzwerke & Geräte
Unverschlüsselte WLANs, offene Ports oder nicht abgesicherte IoT-Geräte können zum Einfallstor werden.
Unsere Empfehlung:
- Netzwerksegmentierung
- Sichere VPN-Lösungen für Remote-Zugriff
- Regelmäßige Sicherheits-Scans
5. Fehlende Backups & Notfallpläne
Ransomware-Angriffe zeigen, wie wichtig funktionierende Backups sind. Ohne Plan B kann ein Ausfall existenzbedrohend werden.
Unsere Empfehlung:
- 3-2-1-Backup-Strategie (3 Kopien, 2 Medien, 1 Offsite)
- Regelmäßige Wiederherstellungstests
- Klare Notfallkommunikation
So unterstützt STEINBAUER IT
Wir helfen Ihnen, diese Risiken zu erkennen und zu minimieren – mit:
- IT-Sicherheitsaudits
- Schulungen & Awareness-Kampagnen
- Proaktivem Patch- und Update-Management
- Netzwerksicherheitslösungen
- Backup- und Recovery-Konzepten
Mit unserer IT-Flatrate sorgen wir dafür, dass Ihre Hard- und Software gezielt und strukturiert gewartet wird – für maximale Sicherheit bei minimalem Aufwand.
FAQ
Antwort: Mindestens einmal jährlich, besser quartalsweise, um Wissen aktuell zu halten.
Antwort: Ja – MFA ist eine zusätzliche Sicherheitsebene, die auch bei Passwortdiebstahl schützt.
Antwort: Nein – jede Verzögerung erhöht das Risiko, dass bekannte Schwachstellen ausgenutzt werden.
Antwort: Ja – auch Cloud-Daten können versehentlich gelöscht oder verschlüsselt werden.
👉 Kontaktieren Sie uns – wir zeigen Ihnen, wie Sie Ihr Unternehmen vor Cyberangriffen schützen können
Jetzt IT-Security-Termin vereinbaren